Egészség
 Mónika
A technológia rohamtempójú fejlődése rengeteg kényelmet hozott a mindennapjainkba, de ezzel párhuzamosan a digitális veszélyek is teljesen új dimenzióba léptek. Néhány évvel ezelőtt még viszonylag könnyen kiszúrhattuk a gyanús, tört magyarsággal megírt adathalász e-maileket. Ma viszont a mesterséges intelligencia segítségével a csalók másodpercek alatt képesek bárki hangját vagy arcát lemásolni. Ez a váltás alapjaiban kérdőjelezi meg azt, hogy kiben és miben bízhatunk meg az online térben.
A generatív mesterséges intelligencia egyik legriasztóbb vívmánya a hangklónozás, amelyhez ma már meglepően kevés mintaanyagra van szükség. A bűnözőknek elég egy néhány másodperces videó a közösségi médiából, hogy tökéletesen élethűen reprodukálják valakinek a hanghordozását és orgánumát. Ezzel az eszközzel felvértezve gyakran kétségbeesett hozzátartozóként telefonálnak be, sürgős anyagi segítséget kérve egy elkövetett autóbaleset vagy hirtelen jött baj miatt.
Az ilyen hívások során a támadók a pszichológiai nyomásgyakorlásra építenek, meggátolva a józan gondolkodást. A telefonban hallható hang szinte megszólalásig hasonlít a gyermekünkére vagy unokánkéra, így az áldozat azonnal pánikba esik. A háttérzajok, a zihálás vagy a sírás mind azt a célt szolgálják, hogy elfedjék az esetleges apró technikai hibákat. Nagyon fontos megérteni, hogy a technológia demokratizálódásával ezek a szoftverek bárki számára elérhetővé váltak. Éppen ezért nem szabad azonnal megbízni a kijelzőn megjelenő számban vagy az ismerős hangban.
Ha hasonló sürgető hívást kapunk, a legfontosabb szabály a nyugalom megőrzése és a gyors bontás. Ne utaljunk pénzt és ne adjunk meg semmilyen adatot az első megrázkódtatás hatására. Ehelyett szakítsuk meg a vonalat, és próbáljuk meg a közvetlen, megszokott számon visszahívni az érintett rokont. Az esetek döntő többségében ilyenkor azonnal kiderül, hogy a hozzátartozónk biztonságban van, és csak egy intelligens átverési kísérlet tanúi voltunk.
A hang alapú átverések mellett egyre gyakoribbá válnak a valós idejű videós manipulációk is, amelyeket deepfake technológiának nevezünk. Bár egy élő videóhívás során sokkal nehezebb tökéletes illúziót kelteni, a szoftverek teljesítménye napról napra javul. Léteznek azonban olyan árulkodó részletek, amelyekre odafigyelve leleplezhetjük a mesterségesen előállított képet. Figyeljük meg alaposan a beszélő szemének mozgását, mert az algoritmusok gyakran nem tudják természetesen szimulálni a pislogást. A profilból történő mozgás, a gyors fejfordítások során a száj és az arc körvonala könnyen elmosódhat vagy szellemképessé válhat. A megvilágítás egyenetlenségei és a szokatlanul sima, bőrtextúra nélküli arc szintén intő jelként szolgálhat.
Ha kétségünk támad a hívó fél személyazonosságát illetően, kérjük meg arra, hogy tegyen valamilyen szokatlan mozdulatot. Például intsen a kezeivel az arca előtt, vagy fordítsa el lassan a fejét teljesen oldalra. A jelenlegi lakossági szoftverek jelentős része a fizikai takarásoknál és a szélsőséges szögeknél még elvérzik, és a digitális maszk azonnal szétesik. Ez az egyszerű teszt másodpercek alatt leleplezheti a kifinomult átverést.
A támadók ritkán válogatnak az eszközökben, és szinte minden népszerű kommunikációs platformot kihasználnak a céljaik elérésére. A WhatsApp, a Telegram és a Messenger felületén terjedő üzenetek sokszor automatizált botoktól származnak, amelyeket fejlett nyelvi modellek hajtanak. Ezek a programok már nem elgépelt szavakkal kommunikálnak, hanem hibátlan, természetes magyarsággal képesek folytatni akár hosszabb beszélgetéseket is.
A közösségi oldalakon megjelenő hirdetések között is egyre több a mesterséges intelligenciával generált tartalom. Gyakran ismert tévés személyiségek, politikusok vagy üzletemberek arcával és hangjával reklámoznak csodás befektetési lehetőségeket vagy garantált hozamot ígérő platformokat. Ezek a videók annyira meggyőzőek lehetnek, hogy még a tapasztaltabb internethasználók is könnyen bedőlnek nekik. A csalók célja szinte mindig az, hogy egy külső, ismeretlen weboldalra tereljék az áldozatot, ahol a bankkártyaadatokat próbálják megszerezni. Mindig gondoljuk végig, hogy egy irreálisan jó ajánlat mögött miért állna egy híresség.
A közösségi profiljaink védelme szintén kulcskérdés a megelőzésben. Minél több nyilvános videót és hanganyagot teszünk közzé magunkról vagy szeretteinkről, annál könnyebb dolguk van a csalóknak a mintavételnél. Érdemes a beállításokban szigorítani a láthatóságot, és csak az ismerősök számára elérhetővé tenni a személyes médiatartalmakat.
Emellett a gyanús linkekre történő kattintás továbbra is a legfőbb veszélyforrás marad. Még ha egy közeli ismerősünktől is érkezik egy szokatlan üzenet egy kattintható hivatkozással, érdemes más csatornán rákérdezni annak valódiságára. Lehet, hogy a fiókját már átvették a robotok, és tudtán kívül terjeszti a kártékony kódokat.
A technológiai fenyegetésekkel szemben a leghatékonyabb védekezést gyakran nem a bonyolult biztonsági szoftverek, hanem az egyszerű emberi megállapodások jelentik. Készítsünk előre egy megelőző stratégiát a szűkebb családtagokkal az ilyen vészhelyzetekre. Határozzunk meg egy teljesen egyedi, titkos biztonsági szót vagy kifejezést, amelyet csak mi ismerünk. Ha bárki kétségbeesett hívást kap egy rokontól, azonnal kérje számon ezt a szót. Ha a hívó nem tudja megadni, vagy elkerüli a választ, azonnal nyilvánvalóvá válik az átverés.
Ez a pofonegyszerű módszer nullára csökkenti annak a kockázatát, hogy a hangklónozás áldozatává váljunk. A csalók ugyanis hiába rendelkeznek a hangmintával, a család belső titkait és egyedi megállapodásait nem ismerhetik. Fontos, hogy ezt a titkos szót ne írjuk le e-mailben vagy közösségi üzenetben, csak személyesen beszéljük meg egymással.
Az ellenőrzés másik formája a kétfaktoros azonosítás használata minden lehetséges fiókban. Ezzel megakadályozhatjuk, hogy a bűnözők átvegyék az irányítást a profiljaink felett, és a nevünkben küldjenek üzeneteket a barátainknak. A jelszókezelő alkalmazások használata szintén nagymértékben növeli a biztonságot a mindennapokban. Ne használjuk ugyanazt a jelszót több különböző felületen, mert egyetlen adatszivárgás az összes fiókunkat veszélybe sodorhatja. A tudatosság és a felkészültség a legjobb páncél a digitális kor veszélyeivel szemben.
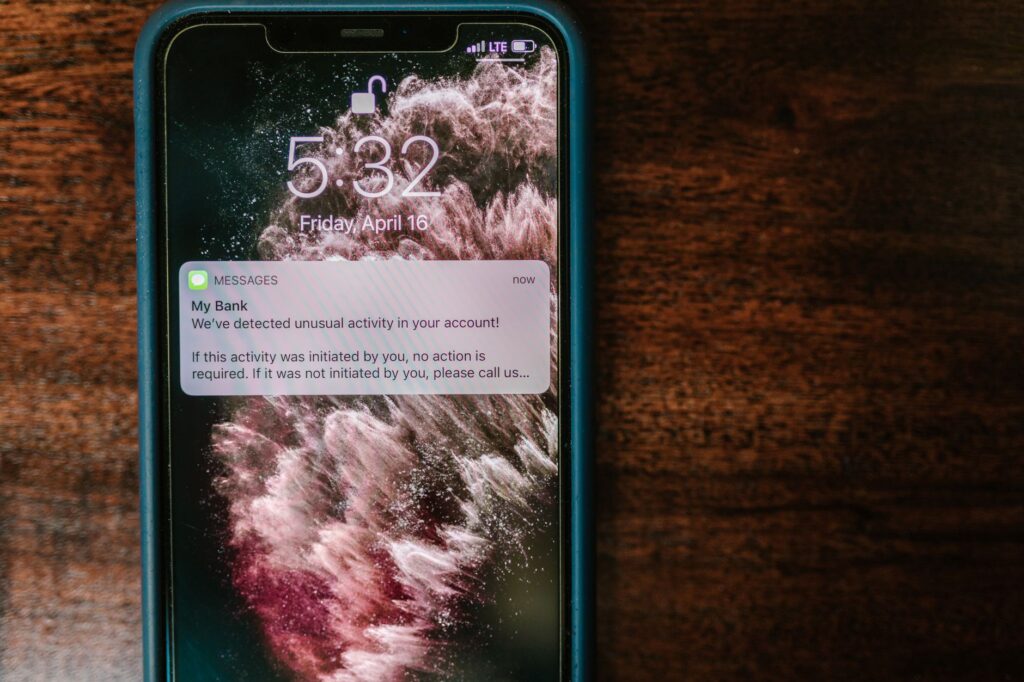
Bárki kerülhet olyan helyzetbe, amikor a figyelme alábbhagy, és a csalóknak sikerül megtéveszteniük. Ha észrevesszük, hogy kényes adatokat adtunk meg vagy pénzt utaltunk, a legfontosabb az azonnali cselekvés. Első lépésként haladéktalanul értesítsük a számlavezető bankunkat, és kérjük a bankkártyák vagy a banki profil azonnali letiltását. Sok esetben a gyors reakció még megakadályozhatja a tranzakció végleges teljesülését.
Ezt követően tegyünk feljelentést a rendőrségen, és őrizzünk meg minden bizonyítékot. A híváslisták, az üzenetváltások és a képernyőfotók mind segíthetik a hatóságok munkáját a nyomozás során. Ne szégyelljük a történteket, hiszen a modern átverések pszichológiailag rendkívül finoman felépített csapdák. Tájékoztassuk a környezetünket is a minket ért támadásról, hogy mások ne essenek ugyanabba a hibába. A tapasztalatok megosztása a leghatékonyabb eszköz a közösségi védekezésben.
A mesterséges intelligencia fejlődése nem fog lelassulni, így a digitális csalások is egyre kifinomultabbá válnak a jövőben. A technológia félelmetes lehetőségeit azonban ellensúlyozhatjuk a kritikus gondolkodással és a megfelelő óvintézkedésekkel. Ne feledjük, a digitális világban az egészséges gyanakvás nem paranoiát, hanem a saját biztonságunk megőrzését jelenti.